Domain buddleia.de kaufen?
Wir ziehen mit dem Projekt
buddleia.de um.
Sind Sie am Kauf der Domain
buddleia.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buddleia.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
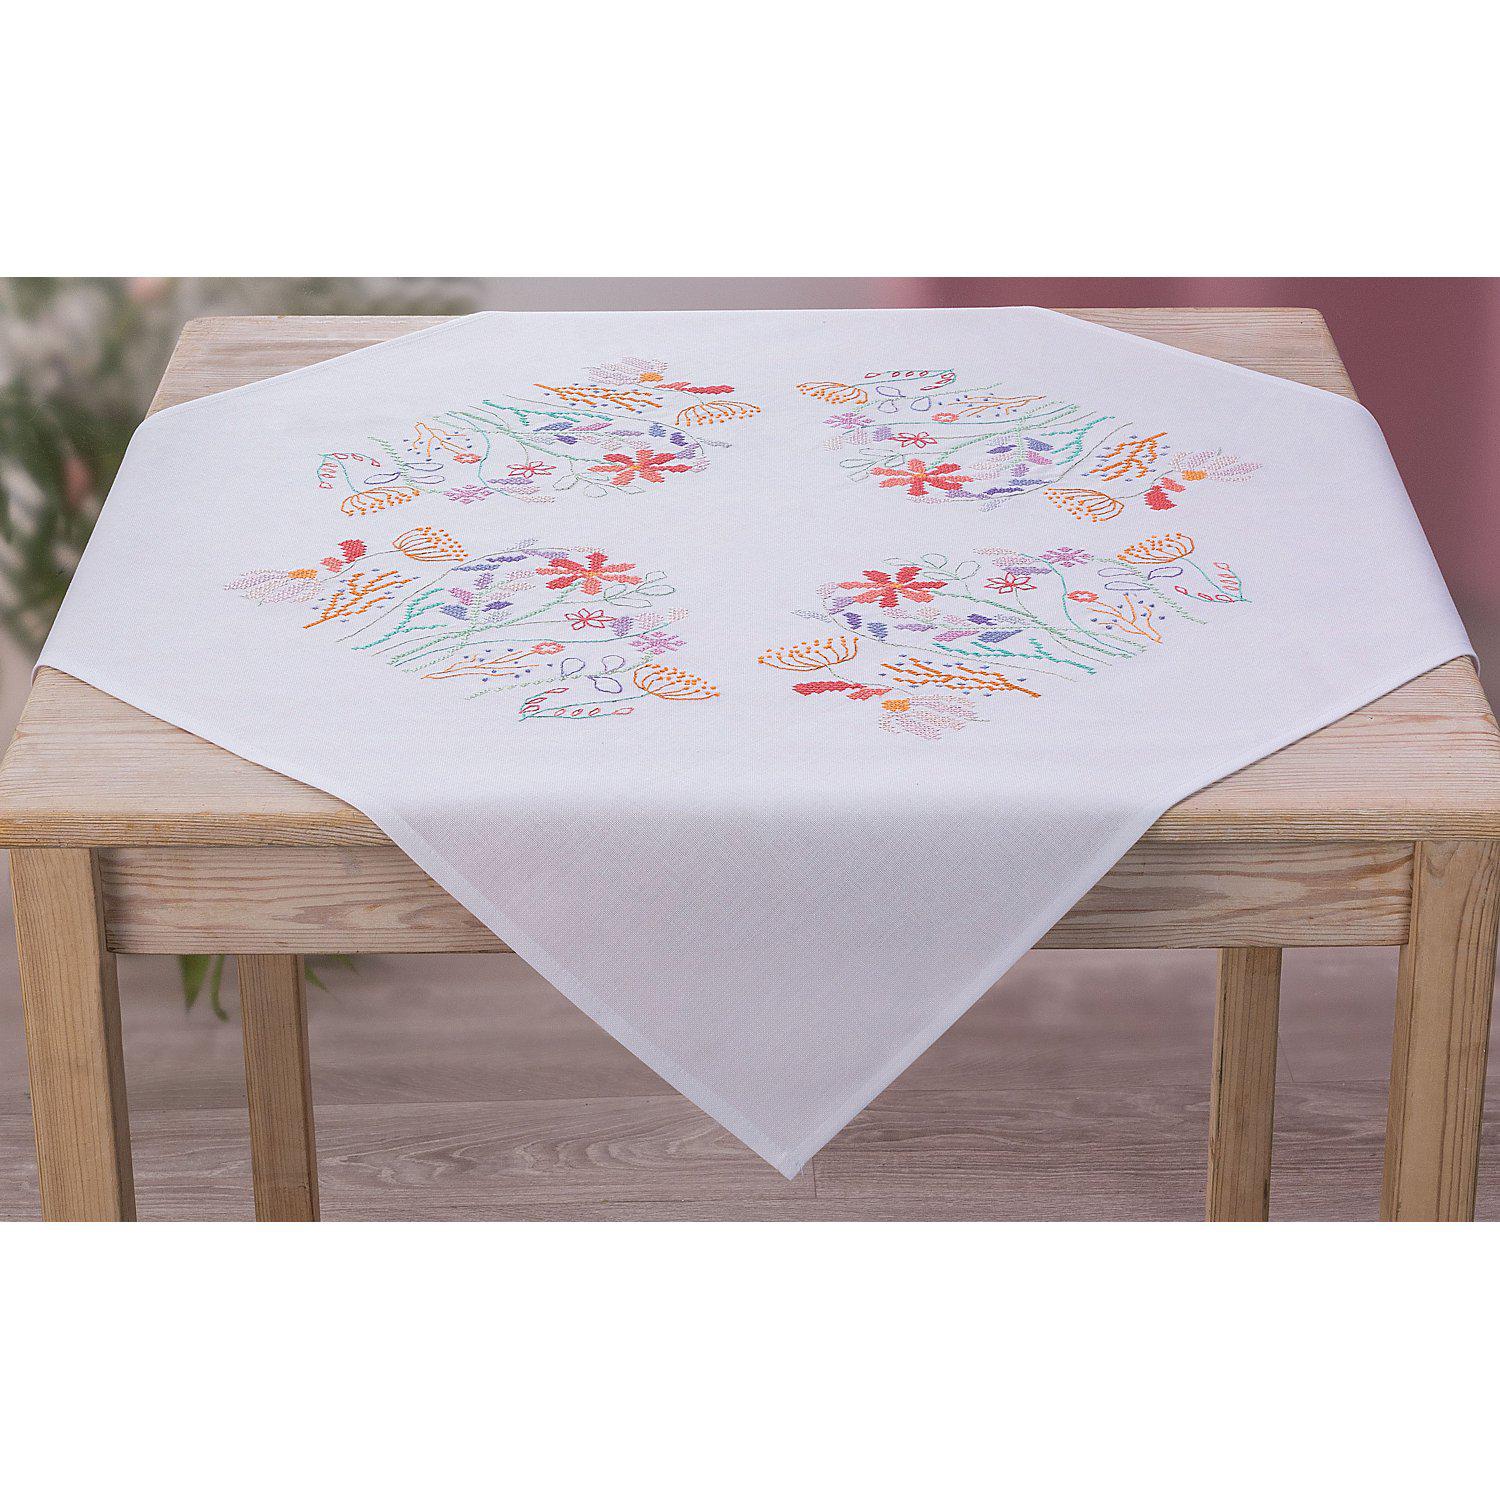
Stickmitteldecke "Moderne Blütenpracht"Stickmitteldecke "Moderne Blütenpracht", zum Besticken in Kreuzstich. Vorgedrucktes Motiv, randfertig gesäumt. Komplettpackung: Anleitung, Garn, Sticknadel. Stofffarbe: weiß. Größe: 80 x 80 cm. Material: Stoff und Garn 100 % Baumwolle.27,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lugerbauer, Katrin: Bienenfreundlich GärtnernBienenfreundlich Gärtnern , Attraktive Pflanzideen für alle Standorte und Beetgrößen ((Button:)) Auch für Wildbienen , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 20230201, Autoren: Lugerbauer, Katrin, Seitenzahl/Blattzahl: 144, Abbildungen: 250 Fotos, Themenüberschrift: GARDENING / Organic, Keyword: Bienenfreundlich gärtnern;Wildbienen;Bienengarten;Honigbienen; Hummeln;Wespen;imkern; trachtpflanzen;Bienenfreundliche Pflanzen;Gartengestaltung;Bienenweide, Fachschema: Biene - Wespe~Honigbiene~Garten~Gartenbau / Garten~Gartenpflanze~Pflanze / Garten~Biene / Bienenzucht~Imkerei~Garten / Naturgarten~Naturgarten~Wildgarten~Biogarten~Biologie / Biogarten~Garten / Biogarten, Fachkategorie: Gärtnern: Blumen & Zierpflanzen~Gärtnern: Bäume & Sträucher~Haustiere~Natur- und Wildgärten~Ökologisches Gärtnern, organischer Anbau, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 179, Höhe: 15, Gewicht: 517, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Härdtle, Werner: Biodiversität, Ökosystemfunktionen und NaturschutzBiodiversität, Ökosystemfunktionen und Naturschutz , Der weltweite Verlust an biologischer Vielfalt, verursacht durch eine nicht nachhaltige Nutzung von Ökosystemen, birgt schwerwiegende gesamtgesellschaftliche Risiken, welche jenen des Klimawandels vergleichbar sind. Doch erst seit wenigen Jahren verstehen wir genauer, warum biologische Vielfalt eine Grundvoraussetzung für die Stabilität und das Funktionieren von Ökosystemen und damit auch für gesellschaftlichen Wohlstand ist. Das vorliegende Buch stellt in anschaulicher und allgemeinverständlicher Form das heute verfügbare Wissen über die "funktionelle Bedeutung" der globalen biologischen Vielfalt vor und erläutert anhand von faszinierenden und vielen wissenschaftlich neuen Beispielen, warum wir den Schutz der biologischen Vielfalt als dringende, gesamtgesellschaftliche Aufgabe begreifen müssen. Es erklärt, wie Pflanzen- und Tierarten miteinander zusammenleben und wie gerade ihre Wechselbeziehungen verschiedenste Ökosysteme - einem Uhrwerk vergleichbar - zum "funktionieren" bringen oder diese gar gegenüber Störungen oder globalen Veränderungen stabilisieren. Anhand gut verständlicher und fesselnder Fallbeispiele zeigt das Buch, wie Artenvielfalt und diverse Lebensgemeinschaften unabdingbar sind für intakte Ökosysteme, und dass wir eine ungestörte Artenvielfalt schon deshalb benötigen, weil ohne sie die von uns Menschen zum Überleben notwendigen Serviceleistungen der Ökosysteme gar nicht zustande kämen. Der Autor Werner Härdtle ist Professor für Ökologie, insbesondere Landschaftsökologie und Naturschutz am Institut für Ökologie der Leuphana Universität Lüneburg. , Radlager > Gokart Teile , Erscheinungsjahr: 20240619, Produktform: Leinen, Autoren: Härdtle, Werner, Abbildungen: 242 Abbildungen, 171 Abbildungen in Farbe, Themenüberschrift: SCIENCE / Life Sciences / Ecology, Keyword: Biodiversiät;Artenvielfalt;Artensterben;Biologische Vielfalt;koexistierende Arten;Ökosysteme;Funktionale Biodiversitätsforschung, Fachschema: Ökologie~Artenvielfalt (biologisch)~Biodiversität~Vielfalt (naturwissenschaftlich), Fachkategorie: Biodiversität (Artenvielfalt), Imprint-Titels: Springer Spektrum, Warengruppe: HC/Ökologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 173, Höhe: 56, Gewicht: 1713, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie pflegt man am besten einen Schmetterlingsstrauch, um seine Blütenpracht zu erhalten?
Ein Schmetterlingsstrauch sollte regelmäßig gegossen werden, besonders während trockener Perioden. Um die Blütenpracht zu fördern, sollte der Strauch im Frühjahr zurückgeschnitten werden. Ein sonniger Standort und regelmäßige Düngung im Frühjahr und Sommer unterstützen das Wachstum und die Blütenbildung. **
-
Wann schmetterlingsstrauch schneiden?
Der Schmetterlingsstrauch sollte idealerweise im zeitigen Frühjahr geschnitten werden, bevor er neu austreibt. Dies fördert ein gesundes Wachstum und eine üppige Blüte. Ein Rückschnitt im Herbst ist nicht empfehlenswert, da dies die Pflanze für den Winter schwächen kann. Es ist wichtig, beim Schneiden darauf zu achten, dass tote oder kranke Äste entfernt werden, um die Gesundheit der Pflanze zu erhalten. Ein regelmäßiger Schnitt alle paar Jahre kann auch dazu beitragen, die Form und Größe des Schmetterlingsstrauchs zu kontrollieren. **


Ist der schmetterlingsstrauch giftig?
Ist der Schmetterlingsstrauch giftig? Es gibt verschiedene Arten von Schmetterlingssträuchern, aber im Allgemeinen sind sie nicht giftig für Menschen. Die Pflanze ist jedoch giftig für einige Tiere, insbesondere für Schmetterlinge, die sich von den Blüten ernähren. Es ist wichtig, darauf zu achten, dass Haustiere wie Katzen oder Hunde nicht an der Pflanze knabbern, da dies zu Magenbeschwerden führen kann. Wenn Sie unsicher sind, ob der Schmetterlingsstrauch in Ihrem Garten giftig ist, empfiehlt es sich, sich an einen Experten oder Gartencenter zu wenden. **
Was passt zum schmetterlingsstrauch?
Der Schmetterlingsstrauch, auch bekannt als Buddleja, ist eine Pflanze, die für ihre auffälligen, duftenden Blüten bekannt ist. Um den Schmetterlingsstrauch optimal zu pflegen, sollte er an einem sonnigen Standort mit gut durchlässigem Boden gepflanzt werden. Passende Begleitpflanzen für den Schmetterlingsstrauch sind beispielsweise Lavendel, Sonnenhut, Staudenphlox oder Schafgarbe. Diese Pflanzen ergänzen sich nicht nur optisch gut, sondern bieten auch Nahrung und Lebensraum für Schmetterlinge und andere Insekten. Was passt zum Schmetterlingsstrauch in deinem Garten? **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
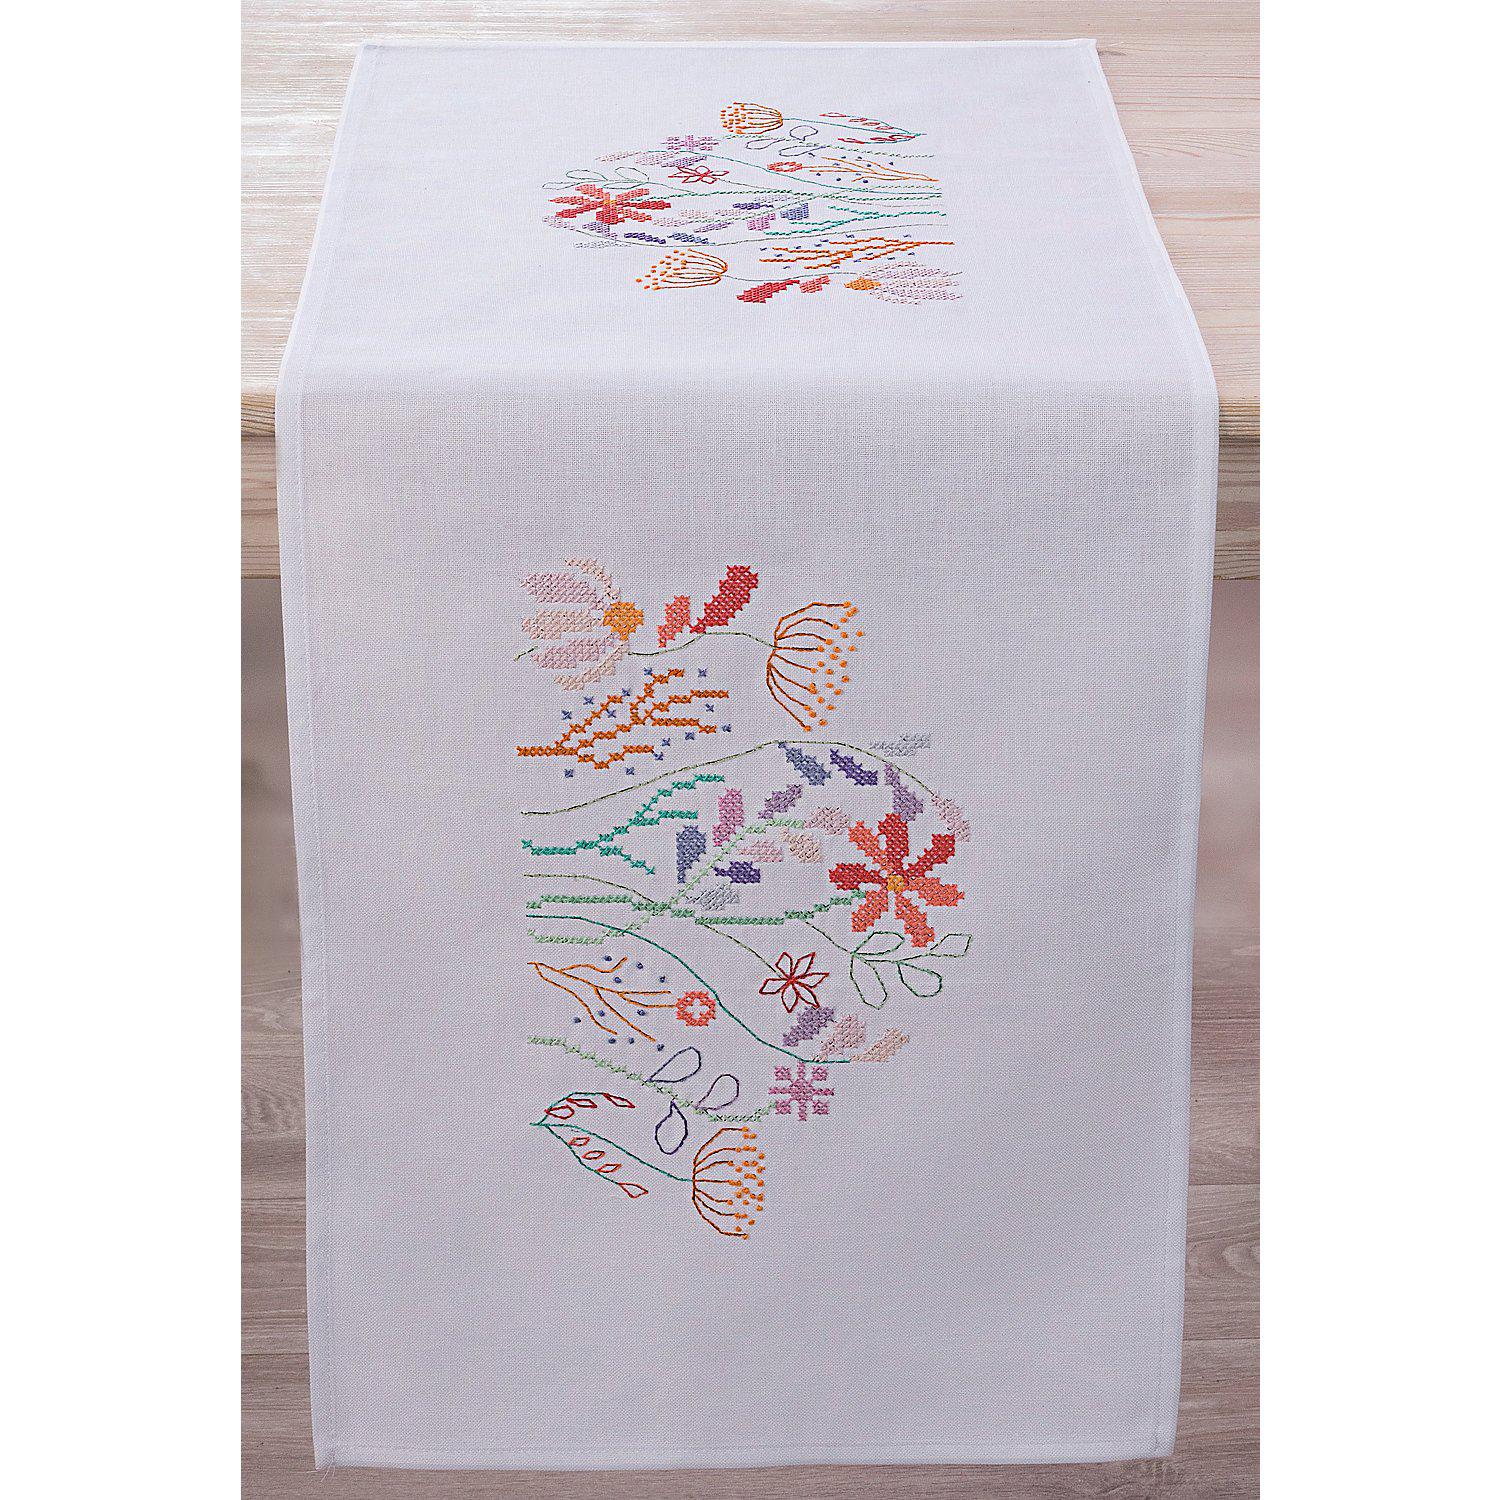
Stickläufer "Moderne Blütenpracht"Stickläufer "Moderne Blütenpracht", zum Besticken in Kreuzstich. Vorgedrucktes Motiv, randfertig gesäumt. Komplettpackung: Anleitung, Garn, Sticknadel. Stofffarbe: weiß. Größe: 38 x 100 cm. Material: Stoff und Garn 100 % Baumwolle.24,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Stickmitteldecke "Moderne Blütenpracht"Stickmitteldecke "Moderne Blütenpracht", zum Besticken in Kreuzstich. Vorgedrucktes Motiv, randfertig gesäumt. Komplettpackung: Anleitung, Garn, Sticknadel. Stofffarbe: weiß. Größe: 80 x 80 cm. Material: Stoff und Garn 100 % Baumwolle.27,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lugerbauer, Katrin: Bienenfreundlich GärtnernBienenfreundlich Gärtnern , Attraktive Pflanzideen für alle Standorte und Beetgrößen ((Button:)) Auch für Wildbienen , Temperatursensoren > Motorkühlung , Erscheinungsjahr: 20230201, Autoren: Lugerbauer, Katrin, Seitenzahl/Blattzahl: 144, Abbildungen: 250 Fotos, Themenüberschrift: GARDENING / Organic, Keyword: Bienenfreundlich gärtnern;Wildbienen;Bienengarten;Honigbienen; Hummeln;Wespen;imkern; trachtpflanzen;Bienenfreundliche Pflanzen;Gartengestaltung;Bienenweide, Fachschema: Biene - Wespe~Honigbiene~Garten~Gartenbau / Garten~Gartenpflanze~Pflanze / Garten~Biene / Bienenzucht~Imkerei~Garten / Naturgarten~Naturgarten~Wildgarten~Biogarten~Biologie / Biogarten~Garten / Biogarten, Fachkategorie: Gärtnern: Blumen & Zierpflanzen~Gärtnern: Bäume & Sträucher~Haustiere~Natur- und Wildgärten~Ökologisches Gärtnern, organischer Anbau, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 179, Höhe: 15, Gewicht: 517, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Härdtle, Werner: Biodiversität, Ökosystemfunktionen und NaturschutzBiodiversität, Ökosystemfunktionen und Naturschutz , Der weltweite Verlust an biologischer Vielfalt, verursacht durch eine nicht nachhaltige Nutzung von Ökosystemen, birgt schwerwiegende gesamtgesellschaftliche Risiken, welche jenen des Klimawandels vergleichbar sind. Doch erst seit wenigen Jahren verstehen wir genauer, warum biologische Vielfalt eine Grundvoraussetzung für die Stabilität und das Funktionieren von Ökosystemen und damit auch für gesellschaftlichen Wohlstand ist. Das vorliegende Buch stellt in anschaulicher und allgemeinverständlicher Form das heute verfügbare Wissen über die "funktionelle Bedeutung" der globalen biologischen Vielfalt vor und erläutert anhand von faszinierenden und vielen wissenschaftlich neuen Beispielen, warum wir den Schutz der biologischen Vielfalt als dringende, gesamtgesellschaftliche Aufgabe begreifen müssen. Es erklärt, wie Pflanzen- und Tierarten miteinander zusammenleben und wie gerade ihre Wechselbeziehungen verschiedenste Ökosysteme - einem Uhrwerk vergleichbar - zum "funktionieren" bringen oder diese gar gegenüber Störungen oder globalen Veränderungen stabilisieren. Anhand gut verständlicher und fesselnder Fallbeispiele zeigt das Buch, wie Artenvielfalt und diverse Lebensgemeinschaften unabdingbar sind für intakte Ökosysteme, und dass wir eine ungestörte Artenvielfalt schon deshalb benötigen, weil ohne sie die von uns Menschen zum Überleben notwendigen Serviceleistungen der Ökosysteme gar nicht zustande kämen. Der Autor Werner Härdtle ist Professor für Ökologie, insbesondere Landschaftsökologie und Naturschutz am Institut für Ökologie der Leuphana Universität Lüneburg. , Radlager > Gokart Teile , Erscheinungsjahr: 20240619, Produktform: Leinen, Autoren: Härdtle, Werner, Abbildungen: 242 Abbildungen, 171 Abbildungen in Farbe, Themenüberschrift: SCIENCE / Life Sciences / Ecology, Keyword: Biodiversiät;Artenvielfalt;Artensterben;Biologische Vielfalt;koexistierende Arten;Ökosysteme;Funktionale Biodiversitätsforschung, Fachschema: Ökologie~Artenvielfalt (biologisch)~Biodiversität~Vielfalt (naturwissenschaftlich), Fachkategorie: Biodiversität (Artenvielfalt), Imprint-Titels: Springer Spektrum, Warengruppe: HC/Ökologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 173, Höhe: 56, Gewicht: 1713, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie pflegt man am besten einen Schmetterlingsstrauch, um seine Blütenpracht zu erhalten?
Ein Schmetterlingsstrauch sollte regelmäßig gegossen werden, besonders während trockener Perioden. Um die Blütenpracht zu fördern, sollte der Strauch im Frühjahr zurückgeschnitten werden. Ein sonniger Standort und regelmäßige Düngung im Frühjahr und Sommer unterstützen das Wachstum und die Blütenbildung. **
-
Wann schmetterlingsstrauch schneiden?
Der Schmetterlingsstrauch sollte idealerweise im zeitigen Frühjahr geschnitten werden, bevor er neu austreibt. Dies fördert ein gesundes Wachstum und eine üppige Blüte. Ein Rückschnitt im Herbst ist nicht empfehlenswert, da dies die Pflanze für den Winter schwächen kann. Es ist wichtig, beim Schneiden darauf zu achten, dass tote oder kranke Äste entfernt werden, um die Gesundheit der Pflanze zu erhalten. Ein regelmäßiger Schnitt alle paar Jahre kann auch dazu beitragen, die Form und Größe des Schmetterlingsstrauchs zu kontrollieren. **
-
Ist der schmetterlingsstrauch giftig?
Ist der Schmetterlingsstrauch giftig? Es gibt verschiedene Arten von Schmetterlingssträuchern, aber im Allgemeinen sind sie nicht giftig für Menschen. Die Pflanze ist jedoch giftig für einige Tiere, insbesondere für Schmetterlinge, die sich von den Blüten ernähren. Es ist wichtig, darauf zu achten, dass Haustiere wie Katzen oder Hunde nicht an der Pflanze knabbern, da dies zu Magenbeschwerden führen kann. Wenn Sie unsicher sind, ob der Schmetterlingsstrauch in Ihrem Garten giftig ist, empfiehlt es sich, sich an einen Experten oder Gartencenter zu wenden. **
-
Was passt zum schmetterlingsstrauch?
Der Schmetterlingsstrauch, auch bekannt als Buddleja, ist eine Pflanze, die für ihre auffälligen, duftenden Blüten bekannt ist. Um den Schmetterlingsstrauch optimal zu pflegen, sollte er an einem sonnigen Standort mit gut durchlässigem Boden gepflanzt werden. Passende Begleitpflanzen für den Schmetterlingsstrauch sind beispielsweise Lavendel, Sonnenhut, Staudenphlox oder Schafgarbe. Diese Pflanzen ergänzen sich nicht nur optisch gut, sondern bieten auch Nahrung und Lebensraum für Schmetterlinge und andere Insekten. Was passt zum Schmetterlingsstrauch in deinem Garten? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.